全部文章 · 热点速递
Anthropic 开放 Claude Managed Agents 完整自托管:哪些数据留在企业内部,哪些仍需外传?
Anthropic 现在允许企业在自己的基础设施中运行 Claude Managed Agents,而不必完全依赖 Anthropic 来运营整套服务。
分享: WhatsApp · Telegram · X · Facebook · LinkedIn · Email

Anthropic 于 2026 年 11 月 12 日公布这一更新,目前已开放私有测试。企业可以将完整的 Agent 平台部署在自己的云环境或本地基础设施中,包括管理 Agent 的系统、Agent 使用的工具、访问凭证和会话历史记录。
这次变化的核心很简单:Anthropic 仍然提供技术,但企业现在可以自己运行整个平台。
这次具体改变了什么?
此前,企业主要有两种选择。
第一种是使用 Anthropic 的托管服务,由 Anthropic 负责运行 Agent 背后的基础设施。
第二种是将 Agent 沙箱部署在自己的基础设施中,但服务的其他部分仍由 Anthropic 管理。
现在,企业可以将整个 Agent 平台部署到自己的环境中。
| 部署方式 | 谁负责运行 Agent 平台? |
|---|---|
| 托管版 Managed Agents | Anthropic |
| 自托管沙箱 | Anthropic 运行平台,企业运行 Agent 的执行环境 |
| 完全自托管 Managed Agents | 企业自己 |
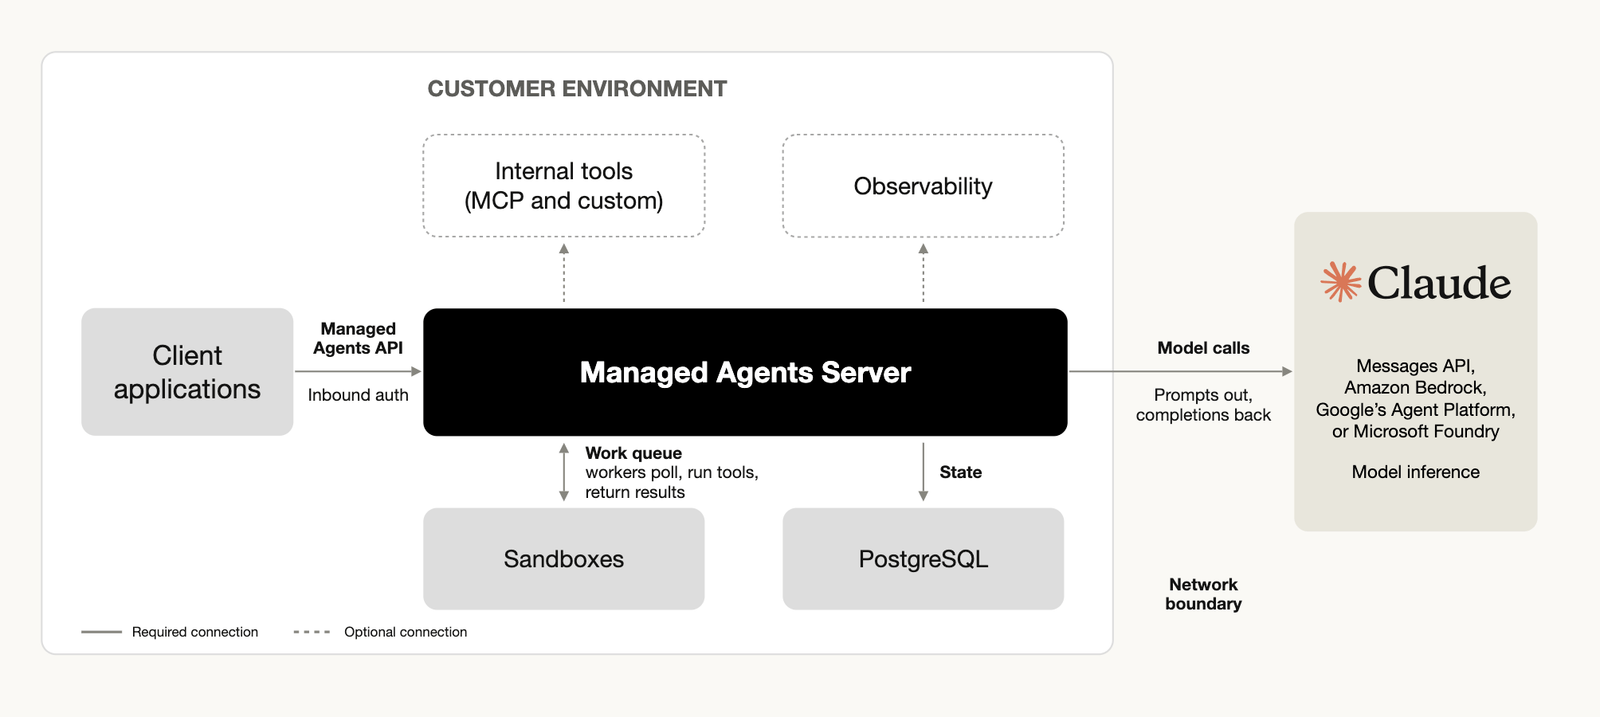
在完全自托管模式下,企业需要自行运行 Server、数据库、Worker、沙箱、凭证管理系统和会话历史记录。
这是否意味着企业可以在本地运行 Claude 模型?
不是。运行 Agent 平台和运行 AI 模型是两回事。
可以把 Agent 平台理解为一个工作场所。Agent 在这里接收任务、使用工具,并记录自己的工作过程。模型则负责帮助 Agent 判断下一步应该做什么。
采用自托管 Managed Agents 后,企业可以在自己的基础设施中运行这个工作平台,同时继续使用 Anthropic 或其他供应商提供的模型。
企业可以将模型请求发送到:
- Anthropic Claude API
- Amazon Bedrock
- Google Cloud
- Microsoft Foundry
- 企业自己的模型网关
企业可以自行决定请求发送到哪里。如果使用 Claude API,提示词和工具执行结果仍会发送给 Anthropic 进行模型处理。如果选择其他服务商,请求则会发送给对应的服务商。
企业为什么需要自托管?
核心原因是获得更多控制权。
对于需要让 Agent 访问内部代码、业务系统或敏感信息的企业来说,将 Agent 平台部署在自己的基础设施中,可以更方便地执行现有的数据和安全政策。
通过自托管,企业可以:
- 控制会话记录的存储位置: 数据库和 Agent 记录保存在企业自己的环境中。
- 自行管理访问权限: 决定 Agent 可以访问哪些内部系统和服务。
- 制定自己的安全规则: 控制网络访问、凭证和 Agent 的执行环境。
Anthropic 表示,其无法远程访问企业自托管的 Server 或日志。
但这并不意味着所有数据都会自动留在企业内部。模型请求仍然会发送到企业选择的推理服务商。
控制权增加,也意味着更多运维工作
自托管并不是一个无需额外投入的升级方案。企业必须自行运行和维护基础设施,包括 Server、数据库、Worker、安全控制和监控系统。
此外,自托管版本并不包含托管服务中的所有功能。Files API、Scheduled Deployments 和 Dreams 等部分托管功能无法以相同方式使用。企业可能需要自行开发替代方案。
这对 AI Agent 市场意味着什么?
Anthropic 的这项更新反映出企业部署 AI Agent 的方式正在发生变化。
此前,企业如果想使用托管式 Agent 平台,通常需要让服务商负责大部分基础设施,或者自己构建并维护整套系统。
Self-hosted Managed Agents 提供了另一种选择:企业可以使用 Anthropic 的 Agent 技术,但不必将 Agent 平台部署在 Anthropic 的基础设施上。
模型仍然可以来自 Anthropic 或其他服务商。企业获得的是对整个 Agent 运行系统更大的控制权。
继续问 AI